Самые опасные компьютерные вирусы в истории
Самые опасные компьютерные вирусы прошли путь от зараженных дискет и почтовых червей до шифровальщиков и вайперов. NotPetya считают самым разрушительным вирусом в этой подборке: он останавливал компьютеры и повреждал данные. Разберем 14 угроз по хронологии, способу распространения и последствиям.
- Как сравнивать самые опасные вирусы
- Самые известные компьютерные вирусы: названия, годы и последствия
- Brain – компьютерный вирус, заражавший дискеты
- Jerusalem
- CIH
- Melissa
- ILOVEYOU
- Червь Code Red
- SQL Slammer и Sobig F
- Mydoom
- Storm Worm и Conficker
- Stuxnet
- WannaCry
- NotPetya
- Как обнаружить вирус в компьютере и защитить данные
- Как выглядит компьютерный вирус
- Как менялись самые опасные компьютерные вирусы
Как сравнивать самые опасные вирусы
Порядок в статье хронологический. Так заметнее переход от дискет к электронной почте, сетевым уязвимостям и атакам на промышленную инфраструктуру.
Охват атаки и ущерб описывают разные стороны угрозы. Почтовый червь перегружает серверы, сохраняя документы. Вайпер уничтожает данные, даже если зараженных компьютеров меньше.
В бытовой речи вирусом называют почти любое вредоносное ПО.
- Вирусы внедряют код в файлы или загрузочные области носителей.
- Черви распространяют собственные копии через сеть или почту.
- Трояны маскируются под полезные файлы и выполняют скрытые действия.
- Шифровальщики закрывают доступ к данным и требуют выкуп.
- Вайперы разрушают данные и мешают восстановлению систем.
Самые известные компьютерные вирусы: названия, годы и последствия
Одинаковые поля помогают сравнить компьютерные вирусы по названиям, датам, способу распространения и последствиям. В графе автора указана судьба, когда ее описывают источники или исторические материалы.
| Вирус или червь | Год | Способ распространения | Масштаб заражения | Ущерб и последствия | Судьба автора |
|---|---|---|---|---|---|
| Brain | 1986 | Зараженные дискеты | Международное распространение | Заражение загрузочных секторов | Не установлен |
| Jerusalem | 1987 | Зараженные исполняемые файлы | Распространение среди DOS-компьютеров | Удаление запускаемых программ в пятницу 13-го | Не установлен |
| CIH | 1998 | Зараженные программы Windows | Международное распространение | Порча начала диска и содержимого BIOS | Чэнь Инг-Хау избежал тюремного срока |
| Melissa | 1999 | Документы Word и электронная почта | Массовая почтовая эпидемия | Перегрузка почтовых серверов | Дэвид Смит получил тюремный срок |
| ILOVEYOU | 2000 | Скрипт во вложении письма | Массовая почтовая эпидемия | Повреждение файлов и перегрузка почты | — |
| Code Red | 2001 | Уязвимость веб-сервера IIS | Массовое заражение веб-серверов | Дефейс страниц и подготовка DDoS-атаки | Не установлен |
| SQL Slammer | 2003 | Уязвимость Microsoft SQL Server | Около 75 000 зараженных хостов | Перегрузка сетевых каналов | Не установлен |
| Sobig F | 2003 | Почтовые вложения и сетевые папки | Массовая почтовая эпидемия | Почтовый трафик и нагрузка на инфраструктуру | Не установлен |
| Mydoom | 2004 | Почтовые вложения и файлообменные сети | Массовая почтовая эпидемия | Перегрузка почты и DDoS-атаки | Не установлен |
| Storm Worm | 2007 | Письма со ссылками и вложениями | Сеть зараженных компьютеров | Спам и использование ресурсов ПК | Не установлен |
| Conficker | 2008 | Уязвимость Windows, сетевые папки и носители | Массовая сетевая эпидемия | Нарушение работы защитных механизмов | Не установлен |
| Stuxnet | 2010 | Съемные носители и уязвимости Windows | Целевая атака на промышленное оборудование | Изменение работы систем управления | Не установлен |
| WannaCry | 2017 | Сетевая уязвимость Windows | Международная эпидемия | Шифрование файлов и остановка работы организаций | Не установлен |
| NotPetya | 2017 | Обновление зараженного ПО и распространение внутри сетей | Международная эпидемия | Разрушение данных и остановка корпоративных систем | Не установлен |
Brain – компьютерный вирус, заражавший дискеты

Brain создали братья-программисты Амджат и Базит Алви из Пакистана в 1986 году. Вирус распространялся через загрузочные сектора дискет. Пользователь переносил заражение вместе с носителем, даже если не открывал документы.
Brain скрывал изменения при обращении к зараженному сектору. Вместо измененных данных программа показывала сохраненную чистую копию. Такой прием называют стелс-механизмом.
Скрытность помогает вирусу остаться незамеченным, но сама по себе не определяет тяжесть последствий. Сегодня более опасными считают угрозы, которые шифруют или уничтожают данные.
Jerusalem

Jerusalem обнаружили в 1987 году. Вирус заражал исполняемые файлы DOS и оставался в оперативной памяти. Последующие запуски продолжали цепочку заражения.
В пятницу 13-го Jerusalem удалял программы, которые пользователь пытался запустить. Название семейства Suriv образовано от слова virus, написанного наоборот.
Так вирус сочетал скрытое присутствие в памяти с заметным разрушительным событием. Пользователь видел последствия после запуска программ в определенный день.
CIH

CIH появился в 1998 году и получил прозвище «Чернобыль». Его создал тайваньский программист Чэнь Инг-Хау. Вирус распространялся через зараженные исполняемые файлы Windows.
CIH затирал начальный участок жесткого диска, делая разделы и файлы недоступными обычным способом. Поэтому переустановка Windows могла не вернуть документы.
На совместимом оборудовании вирус перезаписывал содержимое микросхемы BIOS. Компьютер мог перестать загружаться еще до запуска операционной системы.
По данным публикации Irish Times, Чэнь Инг-Хау допросили, но обвинение ему не предъявили.
Melissa

Melissa вызвал почтовую эпидемию в 1999 году. Это был один из первых массовых почтовых макровирусов. Он распространялся в документах Microsoft Word и использовал Outlook для рассылки копий.
Поток писем с зараженных компьютеров перегружал серверы и мешал рабочей переписке. Melissa нарушал работу почтовой инфраструктуры, но его основной эффект не сводился к остановке операционной системы.
По данным Министерства юстиции США, автора Melissa Дэвида Л. Смита приговорили к 20 месяцам федеральной тюрьмы.
ILOVEYOU
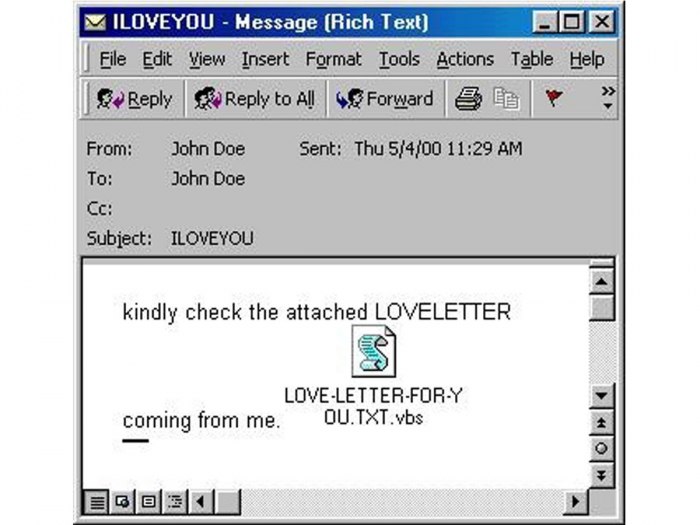
ILOVEYOU начал распространяться в мае 2000 года. Письмо имело тему «ILOVEYOU» и вложение «LOVE-LETTER-FOR-YOU.TXT.VBS». Имя файла маскировало исполняемый скрипт под текстовый документ.
После открытия вложения червь рассылал себя по адресам из адресной книги. Он также перезаписывал файлы определенных типов и создавал нагрузку на почтовые серверы.
Социальная инженерия побуждала получателя открыть вложение из любопытства и доверия к отправителю. Один привлекательный текст письма ускорил распространение по уже знакомым адресам.
Червь Code Red

Code Red атаковал веб-серверы Microsoft IIS в 2001 году. Червь использовал уязвимость сервера и распространялся без открытия почтового вложения.
На зараженных серверах Code Red подменял главную страницу сайта. Посетители видели сообщение о взломе вместо обычного содержимого. Такое изменение называют дефейсом.
Зараженные серверы также могли участвовать в DDoS-атаке. Поэтому червь создавал риск и для владельца сайта, и для других сетевых ресурсов.
SQL Slammer и Sobig F
В 2003 году два червя показали силу автоматического распространения. SQL Slammer бил по сетевой инфраструктуре, а Sobig F использовал почту и общие сетевые папки.
SQL Slammer

SQL Slammer появился в январе 2003 года. Червь использовал уязвимость Microsoft SQL Server и работал в оперативной памяти.
SQL Slammer генерировал IP-адреса и отправлял пакеты в поисках следующих машин. По оценкам исследователей, за первые минуты он заразил около 75 000 хостов.
Зараженные хосты создавали поток сетевого трафика и перегружали каналы связи. Атака нарушала доступность инфраструктуры, даже если червь не уничтожил пользовательские документы.
Sobig F
Sobig F начал распространяться в августе 2003 года. Червь приходил во вложениях электронных писем и копировал себя в доступные сетевые папки.
Подмена адреса отправителя затрудняла поиск источника заражения. Ответы и уведомления о недоставке создавали дополнительную почтовую нагрузку.
Sobig F быстро разошелся по Windows-компьютерам, но в 2004 году Mydoom превзошел его по масштабу и оценкам ущерба.
Mydoom
Mydoom появился в 2004 году и распространялся через почтовые вложения и файлообменные сети. Письма маскировались под уведомления об ошибках доставки.
Получатель мог принять вложение за обычное служебное сообщение и открыть его. После заражения червь рассылал копии и создавал скрытый доступ к системе.
Отдельные варианты Mydoom использовали компьютеры для DDoS-атак. По оценкам исследователей, червь стал одной из самых дорогих почтовых эпидемий своего времени.
Storm Worm и Conficker
Storm Worm и Conficker развивали разные модели массовой атаки. Первый собирал зараженные компьютеры в ботнет, второй использовал уязвимости Windows и затруднял очистку сети.
Storm Worm

Storm Worm получил известность в 2007 году. Письма с броскими новостными заголовками побуждали получателя открыть вложение или ссылку.
Зараженные компьютеры входили в ботнет – сеть машин под чужим управлением. Их ресурсы использовались для спама и дальнейшего распространения вредоносного ПО.
Storm Worm точнее описывать как троянскую программу с ботнет-компонентами. Название червя закрепилось в прессе из-за его способности быстро наращивать сеть зараженных машин.
Conficker

Conficker начал распространяться в 2008 году. Червь использовал уязвимость Windows, доступные сетевые ресурсы и съемные носители.
Вредоносная программа мешала работе защитных служб и доступу к ресурсам безопасности. Это осложняло обновление и очистку зараженных компьютеров.
Очистка одного ПК не закрывает уязвимость на соседних машинах и допускает повторное заражение. Администратор должен обновить всю сеть и проверить доступные ресурсы.
Stuxnet
Stuxnet обнаружили в 2010 году. Червь выделялся целью атаки: он вмешивался в работу промышленной автоматики.
Stuxnet распространялся через съемные носители и уязвимости Windows. Затем программа искала определенную промышленную среду и изменяла логику управления.
Измененные команды контроллеров могли повлиять на физическую работу оборудования. Stuxnet показал, что вредоносная программа способна атаковать не только файлы и серверы.
WannaCry
WannaCry вызвал международную эпидемию в 2017 году. Программа шифровала файлы и показывала требование выкупа.
Для перехода между машинами WannaCry использовал уязвимость сетевого протокола SMB в Windows. Пользователю не требовалось открывать письмо на каждом следующем компьютере.
Технический разбор WannaCry опубликован в блоге Microsoft Security. Видимое окно выкупа сообщало о заражении, но основной ущерб создавали недоступные файлы и остановка рабочих процессов.
NotPetya
NotPetya распространился в 2017 году. Начальный путь заражения был связан с обновлением скомпрометированного программного обеспечения.
После проникновения программа перемещалась внутри корпоративных сетей. Она сочетала сетевые уязвимости с использованием учетных данных.
Механизмы перемещения описаны в техническом разборе NotPetya от Microsoft. Программа показывала требование выкупа, но по разрушительному действию относилась к вайперам.
NotPetya повреждал дисковые структуры и останавливал компьютеры. Поэтому по последствиям для корпоративных систем он остается самым разрушительным примером в этой подборке.
Как обнаружить вирус в компьютере и защитить данные
Проверка ПК антивирусом помогает обнаружить вредоносные программы. Резервные копии позволяют восстановить важные файлы после повреждения или шифрования.
Запустите полную проверку компьютера в установленном антивирусе. Перед началом сохраните открытые документы и дождитесь отчета программы. Если она найдет угрозу, следуйте предложенному действию и перезагрузите ПК.
Для справки о защите компьютера используйте материалы «Лаборатории Касперского» и Microsoft.
Включите автоматическое обновление операционной системы. Обновления закрывают известные уязвимости, которыми пользовались сетевые черви.
Отдельно храните резервную копию важных файлов. Постоянно подключенный накопитель тоже может пострадать при разрушительной атаке.
Как выглядит компьютерный вирус
У вредоносной программы нет единого внешнего вида: пользователь видит сообщения или изменения, которые она оставляет. Code Red подменял главную страницу сайта, а WannaCry выводил окно с требованием выкупа.
Сообщение Brain находилось в зараженном загрузочном секторе дискеты. Его наличие не означало, что пользователь обязательно увидит предупреждение на экране.
Вирус может работать скрытно, поэтому отсутствие сообщения на экране не доказывает безопасность компьютера. Ищите признаки по поведению системы: сбои, неизвестные процессы, блокировку файлов и необычную сетевую активность.
Как менялись самые опасные компьютерные вирусы
Первые угрозы заражали загрузочные секторы и исполняемые файлы на дискетах. Почтовые черви перенесли атаку в адресные книги и документы Word.
Сетевые черви научились находить уязвимые серверы без участия пользователя. Mydoom и Conficker показали, как быстро заражение выходит за пределы одного компьютера.
Поздние угрозы получили более тяжелые цели и последствия. Stuxnet вмешивался в управление оборудованием, WannaCry шифровал файлы, а NotPetya разрушал корпоративные системы.
Сравнивайте компьютерные вирусы по способу распространения и последствиям. Одни названия не показывают степень угрозы: почтовая эпидемия перегружает инфраструктуру, а вайпер может остановить компанию за один запуск.
Совет от нашей редакции: обновляйте операционную систему, проверяйте компьютер антивирусом и храните резервные копии отдельно от рабочего ПК.
Популярное за неделю
- Как создать сайт самому в 2026: 4 способа + пошаговая инструкция 34 мин чтения
- Лучшие конструкторы для создания сайтов — плюсы, минусы и сравнения 22 мин чтения
- Что такое даркнет и какие в нём риски 8 мин чтения
- Как открыть запароленный архив без пароля 4 мин чтения
- Как заблокировать сайт через файл hosts в Windows 4 мин чтения
- Что о вас знают операторы мобильной связи 8 мин чтения
Комментарии
Самый опасный был My Doom оценивался в десятки миллиардов долларов